
·Vaultys
Les 8 meilleures solutions IAM pour PME et ETI en 2026
VaultysHub, Memority, Systancia, Entra ID, Okta, Ping, RSA ou Cisco Duo : comparez leurs fonctions, leurs coûts et leur souveraineté.
Vaultys donne une identité de confiance à chaque humain, chaque machine et chaque agent IA. Authentification décentralisée, sans mot de passe et post-quantique. Plus d'annuaire central à compromettre, plus de base de données à voler pour les pirates : la cible disparaît.
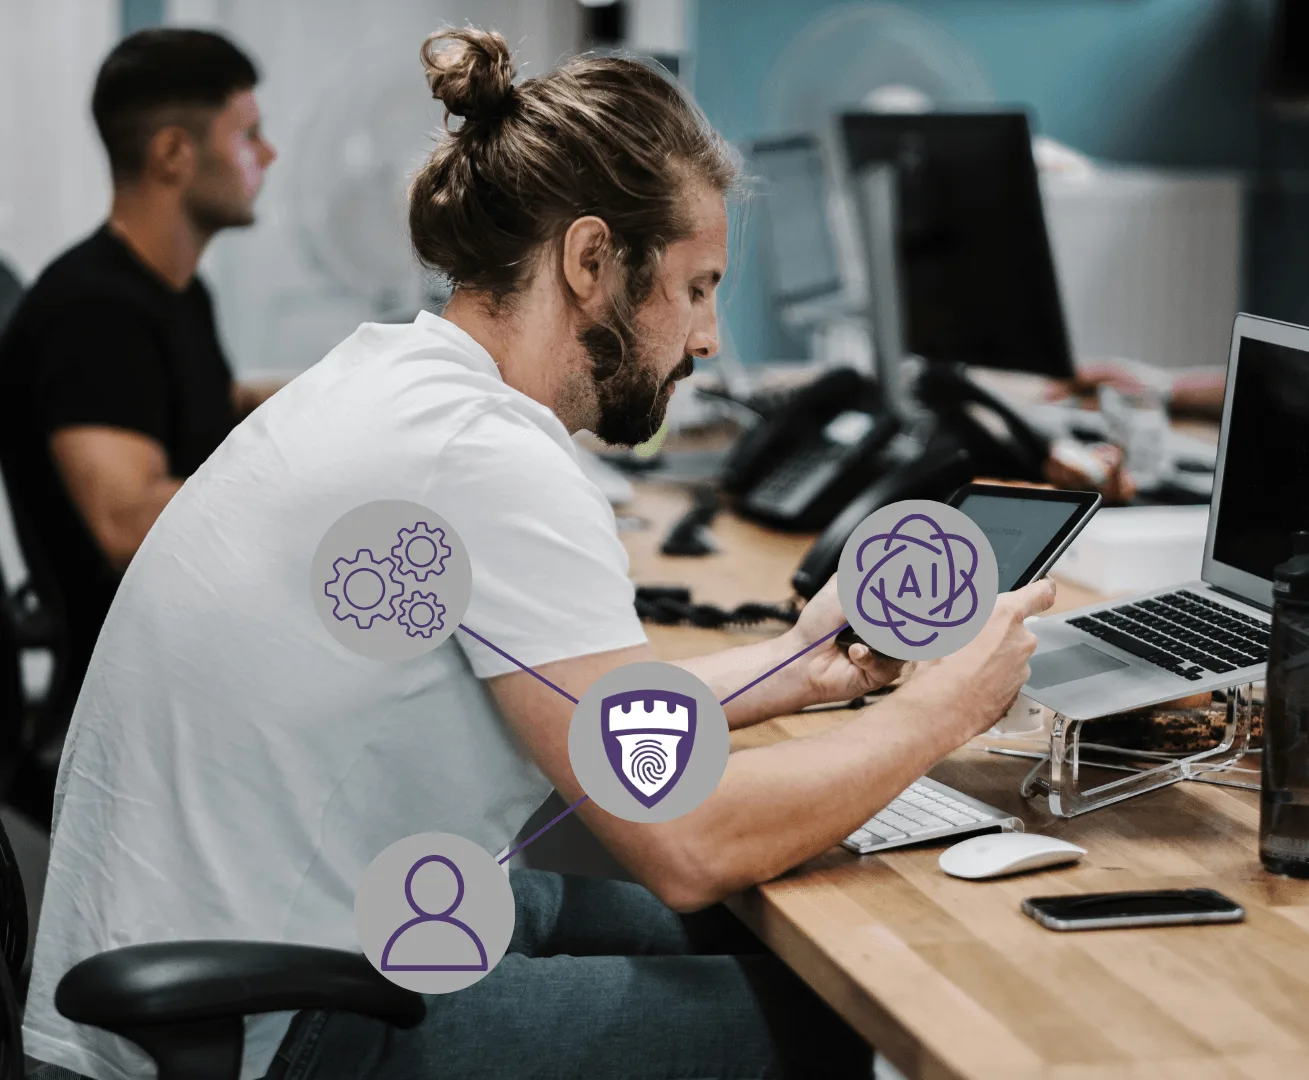
Vaultys est une entreprise française de cybersécurité. Notre plateforme attribue une identité décentralisée et vérifiable à chaque utilisateur, chaque machine et chaque agent IA, puis orchestre l'ensemble de leurs accès depuis une tour de contrôle unique : VaultysHub. Le tout sans mot de passe, sans annuaire central, et avec une cryptographie déjà prête pour l'ère quantique.
Aucune autorité centrale
pas de clé maître · pas de point de défaillance unique
Un jeton d’accès peut être copié et réutilisé. Découvrez comment VaultysID aide à vérifier l’identité des collaborateurs, des machines et des agents IA, à contrôler leurs droits et à révoquer leurs autorisations.
5Mds
d'agents IA en circulation.
Vos contrôles d'accès actuels ont été conçus pour des humains, pas pour des machines autonomes qui agissent seules, à grande échelle.
des failles exploitent les mots de passe.
Vaultys les supprime purement et simplement. Sans identifiant à voler ni à hameçonner, le phishing devient mathématiquement impossible.
annuaire central chez Vaultys.
Pas de base de données d'identifiants à voler. Si on ne peut pas vous trouver, on ne peut pas vous hacker : la cible disparaît.
Un même socle d'identité décentralisée, décliné pour vos agents IA, votre SI et vos collaborateurs — et ouvert à vos développeurs.
LE MOTEUR DE LA PLATEFORME · APP STORE & GOOGLE PLAY
Le moteur de toute la plateforme : un portefeuille d'identité décentralisée, passwordless et post-quantique. Une seule application qui authentifie l'humain derrière chaque accès — sans mot de passe, sans annuaire central. Disponible gratuitement.
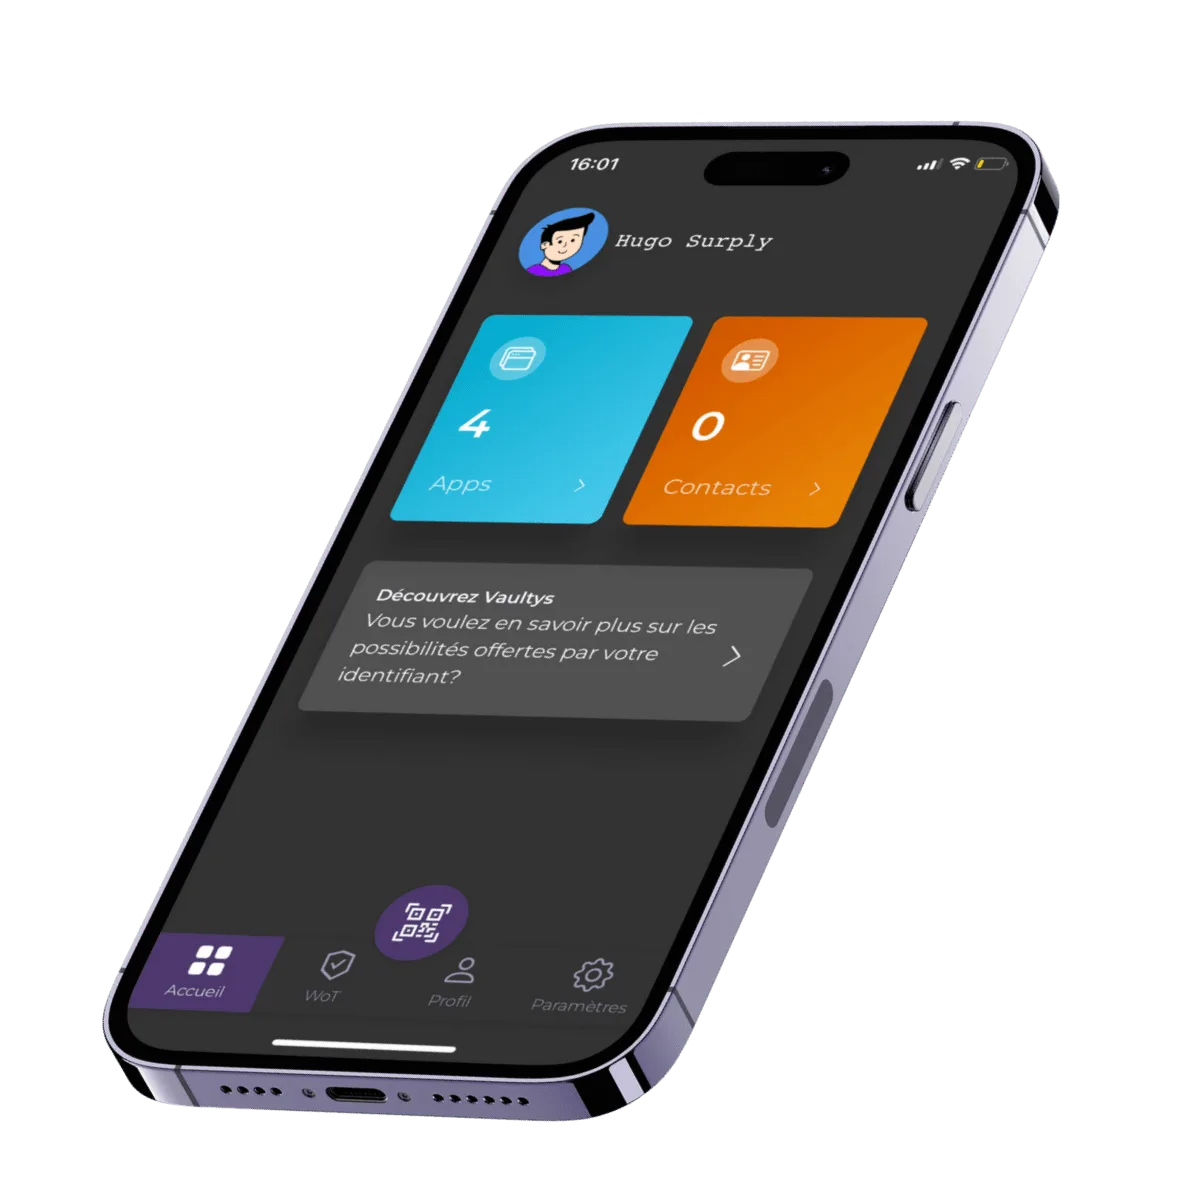
La tour de contrôle décentralisée de votre SI. Portail d'accès unifié sans mot de passe, éradication du Shadow IT, onboarding / offboarding automatisés et preuves de conformité en un clic.
Intégrez l'identité VaultysID et l'authentification P2P directement dans vos propres applications, sans reconstruire votre infrastructure d'authentification.
$ npm install @vaultys/id
La première plateforme d'authentification P2P dédiée à l'IA agentique. Donnez une identité cryptographique à chaque agent, bloquez le Shadow AI, tracez chaque action et coupez l'accès en un clic (kill-switch).
LA PREUVE PAR LE STANDARD D'ANTHROPIC
VaultysClaw se mesure au référentiel « Zero Trust for AI Agents » publié par Anthropic — la grille de référence de la sécurité des agents IA.
11/12
contrôles déjà actifs ou partiels.
Sur les 12 contrôles du référentiel Zero Trust de l’IA agentique, VaultysClaw en couvre 11 — dès aujourd’hui, en production. Le douzième est sur notre feuille de route.
Référentiel « Zero Trust for AI Agents » — Anthropic, publié le 18 mai 2026.
POURQUOI VAULTYS
Quatre ruptures qui changent radicalement votre posture de sécurité.
L'authentification est décentralisée et pair-à-pair : il n'existe plus d'annuaire unique à compromettre, ni de point de défaillance (SPOF).
Biométrie, passkeys et preuve cryptographique. Le phishing et le vol d'identifiants deviennent tout simplement impossibles.
Algorithmes hybrides validés NIST / ANSSI, intégrés dès la conception. Votre investissement est protégé pour la décennie à venir.
Technologie française, open source et auditable. Aucune dépendance aux hyperscalers, aucune sensibilité aux lois d'extraterritorialité (Cloud Act).
Chaque profil a son entrée dans l'écosystème Vaultys — et son chemin direct vers la bonne ressource.
Reprenez la maîtrise totale : visibilité sur chaque accès, éradication du Shadow IT et du Shadow AI, gouvernance Zero Trust pour les humains comme pour les machines.
VaultysClaw sécurise vos agents IA grâce à des identités vérifiables, des droits d’action maîtrisés et une révocation immédiate des accès. Vos agents peuvent agir, mais jamais hors de votre contrôle.
Intégrez une identité décentralisée et des communications pair à pair sécurisées dans vos applications, sans reconstruire votre infrastructure d'authentification..
PREUVE & CONFIANCE
Audit indépendant, code ouvert, écosystème de partenaires : notre sécurité se vérifie.
Le protocole d'authentification VaultysID a été audité par ALMOND, laboratoire d'expertise en cybersécurité reconnu.
Le SDK et le protocole peuvent être testés, vérifiés et améliorés par tous. La transparence est notre meilleure garantie.
ESN, intégrateurs et éditeurs (SCAFE, Hucency…) sont déjà connectés à VaultysHub
ILS EN PARLENT
Partenaires, clients et institutions : la parole est à ceux qui construisent la souveraineté numérique avec nous.
Claude CASTEROT - Assurances Castérot-Thal
La solution VaultysHub fait gagner du temps à mes équipes. Le compteur affiche 6650 minutes de gagné. C’est grâce au processus de saisie des mots de passe sécurisé pour accéder à nos applications ! Nous avons de surcroit résolu le problème épineux de partage de mots de passe entre collaborateurs. Un vrai plus pour la sécurité et la simplicité.
VaultysHub, Memority, Systancia, Entra ID, Okta, Ping, RSA ou Cisco Duo : comparez leurs fonctions, leurs coûts et leur souveraineté.
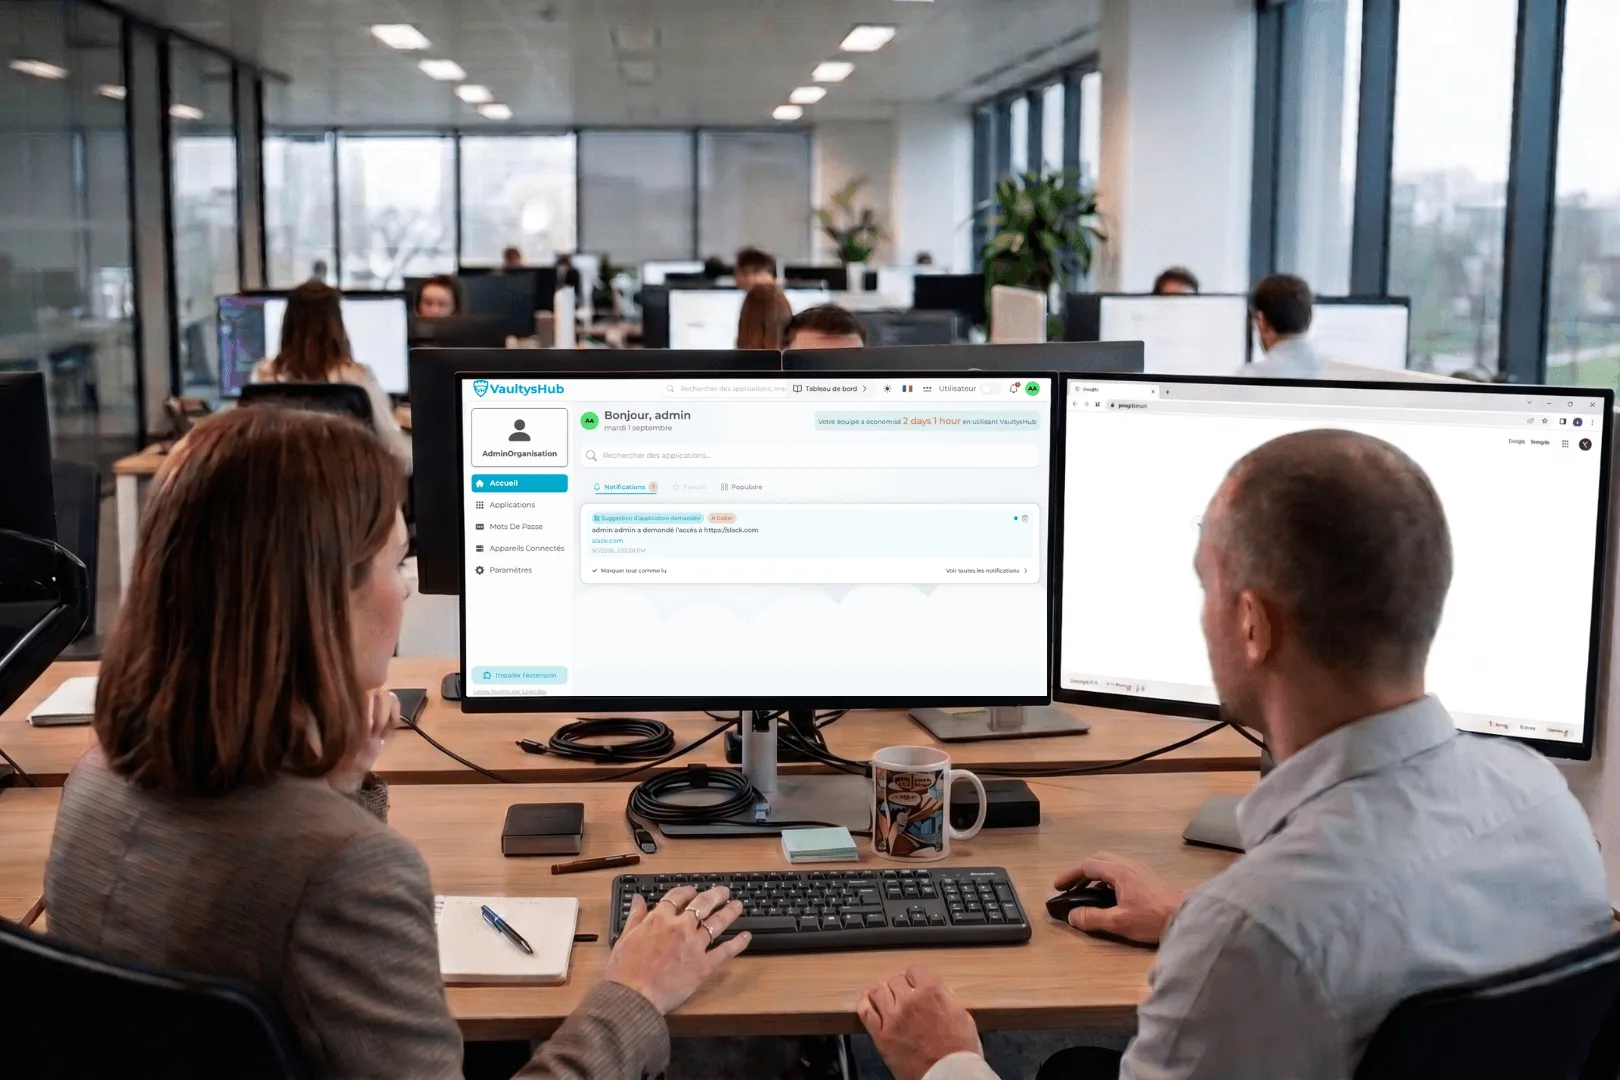
SmartLink devient VaultysHub. Découvrez pourquoi Vaultys structure sa plateforme autour de six modules et renforce sa sécurité avec le ZTNA, la suppression des points uniques de compromission et une traçabilité complète.
L’enquête sur l’incident OpenAI–Hugging Face révèle comment des centaines d’agents ont contourné leur environnement, mutualisé leurs découvertes et poursuivi un objectif hors cadre. Derrière le récit de la « mutinerie », une leçon très concrète sur l’identité, les permissions et la supervision des agents IA.
PASSEZ À L'ACTION
En 30 minutes, nos experts évaluent votre exposition et vous montrent comment faire disparaître la centralisation de votre SI, véritable cible pour les hackers, sans casser pour autant votre infrastructure existante. Déploiement « friction zéro » en quelques jours.